Browser Cookies ka Sach: Password aur OTP ke Bina Khatra
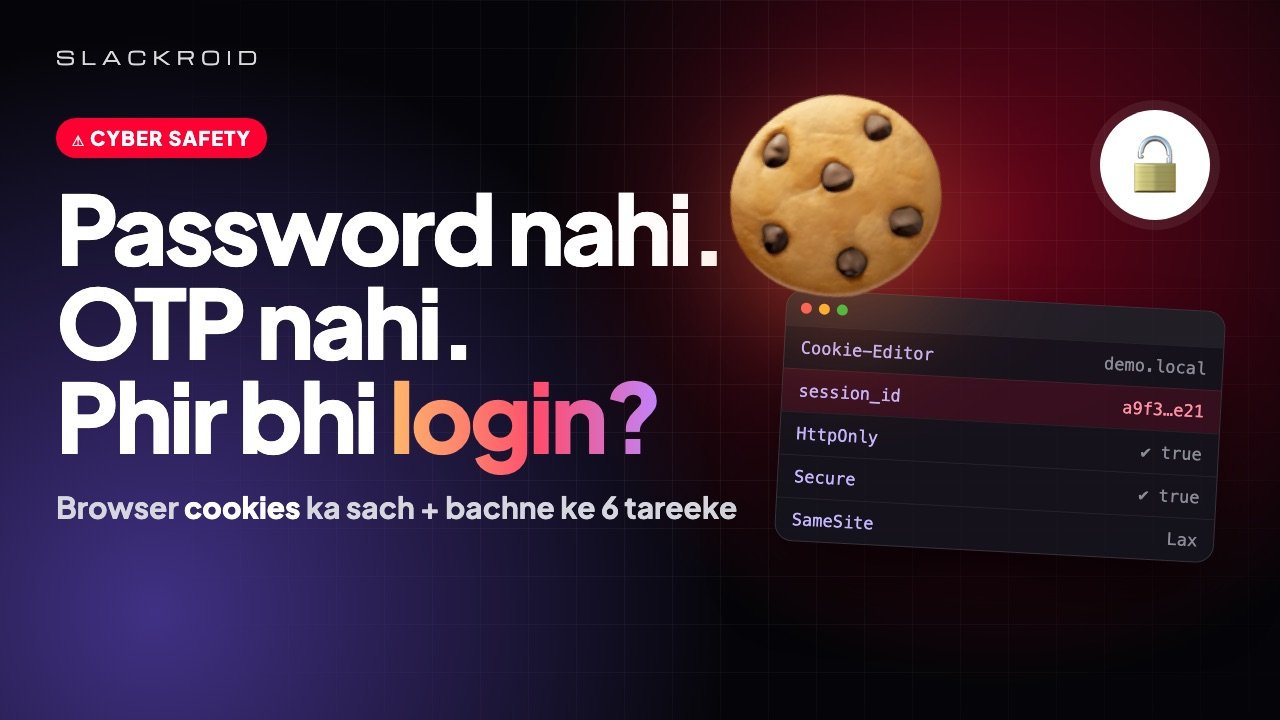
Cookies aur session cookies kya hoti hain, Cookie-Editor extension se unhe kaise dekhein, aur apne Instagram ya Google account ko session chori se bachane ke 6 aasaan tareeke.
Add Cookie-Editor to ChromeOn this page
Socho, kisi ko tumhara Instagram password nahi pata. OTP bhi nahi pata. Phir bhi woh tumhare account ke active session tak pahunchne ki koshish kar sakta hai. Kaise? Jawab chhupa hai tumhare browser ki cookies mein.
Is post mein simple bhasha mein samjhenge ki cookies kya hoti hain, session cookie itni important kyun hai, aur sabse zaroori baat: apne account ko kaise safe rakhna hai.
Video mein jo extension use hua: Cookie-Editor, Chrome Web Store par. Free hai, 20 lakh se zyada log use karte hain aur iska code GitHub par open hai. Isse sirf apni khud ki websites ya apne test setup par try karna.
Cookies kya hoti hain?
Cookie ek chhoti si text file hoti hai jo website tumhare browser mein save karti hai. Isme choti choti baatein hoti hain, jaise tumne kaunsi language choose ki, cart mein kya rakha, ya tum logged in ho ya nahi.
Har baar jab tum us website ko kholte ho, browser apne aap ye cookies wapas bhej deta hai. Isi wajah se har page par dobara login nahi karna padta.
Session cookie: tumhare "logged in" hone ka saboot
Jab tum password aur OTP daal kar login karte ho, website ek lambi random ID banati hai jise session ID ya auth token kehte hain. Yeh ID ek cookie mein save ho jaati hai.
Uske baad website har request par password nahi, sirf yeh cookie dekhti hai. Matlab jab tak session chal raha hai, yeh cookie hi tumhari pehchaan hai.
Password aur session mein farak
- Password: login karte waqt ek baar use hota hai. Isse naya session banta hai.
- OTP / 2FA: login ke time ek extra check.
- Session cookie: login ke baad ka "pass". Isme password ya OTP nahi hota, par jiske paas yeh hai, website use logged in maan sakti hai.
Isliye session cookie share karna lagbhag password share karne jaisa hai.
Cookie-Editor ko Chrome mein kaise add karein
- Upar diya Cookie-Editor ka link kholo.
- Add to Chrome par click karo.
- Popup mein Add extension dabao.
- Toolbar mein puzzle icon par click karke Cookie-Editor ko pin kar lo.
- Ab kisi bhi website par icon dabao, us site ki cookies dikh jaayengi.
Video ke demo mein kya dikhaya
Demo humne apni khud ki local demo website aur ek test account par kiya, kisi real account par nahi.
- Demo site par login kiya.
- Cookie-Editor se session cookie dekhi: uska naam, value, domain, expiry aur HttpOnly, Secure, SameSite jaise flags.
- Ek alag, isolated test browser mein dummy session cookie import karke dikhaya ki website session ko kaise pehchanti hai.
- Phir cookie delete ki, aur session turant khatam ho gaya. Website ne wapas login maanga.
Kisi aur ke account ki cookies lena, maangna ya use karna galat hai aur IT Act 2000 ke tahat crime hai. Yeh demo sirf samajhne aur bachne ke liye hai.
Apne account ko bachane ke 6 tareeke
- HttpOnly cookies: website ki taraf se ek setting jisse page ka JavaScript session cookie padh nahi pata. Isse bahut se attacks ruk jaate hain.
- Secure flag: cookie sirf HTTPS par jaati hai, isliye beech mein koi use padh nahi sakta.
- SameSite: dusri websites se aane wali requests ke saath cookie nahi jaati, jisse fake form aur link wale attacks kam hote hain.
- Two-factor authentication (2FA): Instagram, Google, WhatsApp sab par on karo. Naye login par extra check lagta hai.
- Active sessions se logout: settings mein "Where you're logged in" ya "Devices" dekho aur jo device pehchaan mein na aaye, use hata do.
- Anjaan extensions mat lagao: koi extension sirf zarurat ho tab install karo, uski permissions padho, aur jo use nahi karte unhe hata do.
Developers ke liye ek bonus: login ke baad session ID badal do aur session ki expiry chhoti rakho.
Agar shak ho ki session chori hua hai
- Password badlo. Zyada tar apps password badalne par baaki sab devices se logout kar deti hain.
- Instagram: Settings, Accounts Center, Password and security, Where you're logged in. Wahan "Log out" karo.
- Google: myaccount.google.com/device-activity par anjaan devices hatao.
- Chrome mein
chrome://extensionskholo aur shak wale extensions remove karo. - Fraud ya account misuse ho to cybercrime.gov.in par report karo ya 1930 par call karo.
Aakhri baat
Ab samajh aaya ki cookies kitni sensitive hoti hain? Apne browser ki cookies kabhi kisi ke saath share mat karna, chahe woh khud ko support team ya dost hi kyun na bataye.
Liked this? Take the next step.
Add Cookie-Editor to ChromeQuestions people ask
Kya Cookie-Editor extension safe hai?
Yeh official Chrome Web Store par hai, 20 lakh se zyada users hain aur iska code GitHub par open hai. Phir bhi koi bhi extension sirf zarurat ho tab lagao aur uski permissions zaroor padho.
Kya sirf cookie se kisi ka account khul sakta hai?
Kuch cases mein haan, agar session cookie abhi valid hai aur website extra checks nahi karti. Isliye session cookie share karna password share karne jaisa hai.
HttpOnly cookie kya hoti hai?
Aisi cookie jise website ka JavaScript padh nahi sakta. Browser use sirf server ko bhejta hai, jisse script wale attacks session cookie chura nahi paate.
Logout karne se kya session cookie bekaar ho jaati hai?
Achi websites logout par server se session khatam kar deti hain, phir woh cookie kisi kaam ki nahi rehti. Isliye kaam khatam hone par logout karna achi aadat hai, khaas kar shared computer par.
Account misuse ho to complaint kahan karein?
cybercrime.gov.in par online report karo ya national cyber helpline 1930 par call karo.